
Badacze z LayerX odkryli kampanię rozszerzeń do Chrome, które podszywały się pod asystentów AI do streszczania, czatu, pisania i obsługi maili. Choć na pierwszy rzut oka narzędzia te wydają się wiarygodne, ich architektura umożliwia wprowadzenie “po cichu” dowolnych aktualizacji bez jakiejkolwiek zm...
źródło: https://sekurak.pl/zlosliwa-kampania-30-wtyczek-narzedzi-ai-w-chrome-wspolny-kod-infrastruktura-i-anonimowy-tworca/
dodano: 02-03-2026 02:23:50
Inne znaleziska:

kresy24.pl
W związku ze zbliżającą się 86. rocznicą zbrodni katyńskiej rusza kolejna edycja ogólnopolskiej kampanii społeczno-edukacyjnej „Pamiętam. Katyń 1940”. Symbolem akcji jest przypinka – replika guzika z munduru wojskowego nawiązująca do wiersza Zbigniew...
kresy24.pl
13-03-2026 14:16:05
13-03-2026 14:16:05

plotek.pl
Majewska nie przebiera w słowach w temacie młodych gwiazd. "Nie chciałabym być złośliwa..."
Majewska nie przebiera w słowach w temacie młodych gwiazd. "Nie chciałabym być złośliwa..."
7 lutego stacja TVP2 wyemituje półfinałowy odcinek "The Voice Senior". W programie dojdzie do ciekawej wymiany zdań prowadzących na temat stanu współczesnej muzyki. Alicja Majewska dosadnie oceni niektórych współczesnych twórców.
plotek.pl
07-02-2026 13:07:03
07-02-2026 13:07:03

feedburner.com
Wchodzisz na stronę gminy – a tu złośliwa CAPTCHA, która infekuje Twój komputer
Wchodzisz na stronę gminy – a tu złośliwa CAPTCHA, która infekuje Twój komputer
Tym razem chodzi o stronę gminy Długołęka. Nasz czytelnik poinformował nas o takim incydencie: wchodzisz na stronę gminadlugolekapl i od razu pojawia się prośba o potwierdzenie, że jesteś człowiekiem: No dobra, nie ma tu nic podejrzanego, klikamy dal...
feedburner.com
09-03-2026 18:50:12
09-03-2026 18:50:12

feedburner.com
Jak złośliwa konfiguracja w Claude Code umożliwiała zdalne wykonanie kodu i wykradanie kluczy API
Jak złośliwa konfiguracja w Claude Code umożliwiała zdalne wykonanie kodu i wykradanie kluczy API
Badacze z Check Point Research odkryli podatności w Claude Code (Anthropic), które pozwalają atakującym na zdalne wykonanie kodu i kradzież kluczy API. Luki wykorzystują różne mechanizmy konfiguracji, w tym Hooks, serwery Model Context Protocol (MCP)...
feedburner.com
12-03-2026 17:19:06
12-03-2026 17:19:06

feedburner.com
Złośliwa paczka w NuGet podszywała się pod Stripe i kradła klucze API
Złośliwa paczka w NuGet podszywała się pod Stripe i kradła klucze API
Badacze z ReversingLabs odkryli złośliwą paczkę w NuGet (menedżer pakietów do .NET), która podszywa się pod Stripenet – oryginalny pakiet, który został pobrany ponad 70 milionów razy. TLDR: Stripe to popularna bramka obsługująca wiele metod płatności...
feedburner.com
17-03-2026 02:10:48
17-03-2026 02:10:48

feedburner.com
Badacze z Socket odkryli złośliwą aktualizację dla Bitwarden CLI (interfejs do obsługi menedżera haseł Bitwarden w terminalu). Najprawdopodobniej jest to atak związany z trwającą kampanią supply chain, w ramach której wcześniej atakowano infrastruktu...
feedburner.com
24-04-2026 18:26:11
24-04-2026 18:26:11

imagazine.pl
Atak na łańcuch dostaw. Złośliwa aktualizacja Bitwarden CLI zagrażała deweloperom
Atak na łańcuch dostaw. Złośliwa aktualizacja Bitwarden CLI zagrażała deweloperom
Menedżery haseł to fundament cyfrowego bezpieczeństwa, dlatego każda informacja o incydentach w ich infrastrukturze budzi natychmiastowy niepokój. Badacze z firm Socket oraz JFrog Security odkryli złośliwą aktualizację interfejsu wiersza poleceń (CLI...
imagazine.pl
24-04-2026 19:06:15
24-04-2026 19:06:15

feedburner.com
Badacze z Socket odkryli złośliwą aktualizację dla Bitwarden CLI (interfejs do obsługi menedżera haseł Bitwarden w terminalu). Najprawdopodobniej jest to atak związany z trwającą kampanią supply chain, w ramach której wcześniej atakowano infrastruktu...
feedburner.com
27-04-2026 16:31:13
27-04-2026 16:31:13

kapitanhack.pl
Złośliwa karta SIM może przejąć modem. Niebezpieczna funkcja RUN AT w urządzeniach IoT
Złośliwa karta SIM może przejąć modem. Niebezpieczna funkcja RUN AT w urządzeniach IoT
Karta SIM kojarzy się przede wszystkim z identyfikacją abonenta i dostępem do sieci komórkowej. Okazuje się jednak, że w określonych urządzeniach może stanowić zagrożenie. Badacze z University of Birmingham oraz firmy Fuzzware wykazali, że odpowiedni...
kapitanhack.pl
13-08-2026 06:45:19
13-08-2026 06:45:19
sekurak.pl
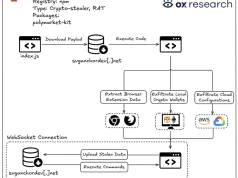
Złośliwa paczka npm podszywała się pod Polymarket i atakowała portfele kryptowalutowe
Złośliwa paczka npm podszywała się pod Polymarket i atakowała portfele kryptowalutowe
Badacze z OX Research odkryli złośliwą paczkę w ekosystemie npm – polymarket-kit – która wykradała poświadczenia m.in. portfeli kryptowalutowych. Pakiet podszywał się pod Polymarket, aby docierać do użytkowników kryptowalut. Atakujący pozostawili w k...
sekurak.pl
21-08-2026 21:31:23
21-08-2026 21:31:23