
Badacze z StepSecurity odkryli złośliwe aktualizacje pakietu pgserve w npm. Jest to narzędzie do uruchamiania lokalnych baz PostgreSQL do developmentu / testów. Zainfekowane wersje (1.1.11, 1.1.12 i 1.1.13) wstrzykują 1143-liniowy skrypt wykradający poświadczenia użytkownika. Jest on uruchamiany prz...
źródło: https://sekurak.pl/zlosliwe-aktualizacje-pakietu-pgserve-npm-wykradajace-poswiadczenia-i-rozprzestrzeniajace-malware/
dodano: 29-04-2026 06:02:40
Inne znaleziska:

feedburner.com
Poważne naruszenie łańcucha dostaw Notepad++, aktualizacje były złośliwe
Poważne naruszenie łańcucha dostaw Notepad++, aktualizacje były złośliwe
Jak czytamy w oficjalnym komunikacie N++. Serwer aktualizacji Notepad++ został przejęty na poziomie infrastruktury hostingodawcy, co umożliwiło atakującym przechwytywanie i przekierowywanie ruchu aktualizacji do serwera kontrolowanego przez nich, bez...
feedburner.com
02-02-2026 21:00:08
02-02-2026 21:00:08

feedburner.com
Kolejny atak na łańcuch dostaw w środowisku npm – kampania Shai-Hulud
Kolejny atak na łańcuch dostaw w środowisku npm – kampania Shai-Hulud
Całkiem niedawno opisywaliśmy kampanię, która miała być największym atakiem na łańcuch dostaw w historii. Atakujący wykorzystali przejęte, dzięki phishingowi, konta programistów i umieścili w pakietach złośliwy kod wykradający środki z portfeli krypt...
feedburner.com
17-09-2025 12:29:19
17-09-2025 12:29:19

feedburner.com
PyPI, Ruby, npm – atak na popularne łańcuchy dostaw z wykorzystaniem Discorda
PyPI, Ruby, npm – atak na popularne łańcuchy dostaw z wykorzystaniem Discorda
To nie pierwszy raz kiedy atakujący obierają za cel łańcuchy dostaw. Nie tak dawno informowaliśmy o ataku na listę otwartych bibliotek npm, a już pojawia się kolejne zagrożenie – malware ukryty w pakietach PyPI, Ruby oraz wspomnianym wyżej npm. TLDR:...
feedburner.com
21-10-2025 07:46:10
21-10-2025 07:46:10

feedburner.com
Kolejne paczki npm i PyPI zainfekowane w ramach kampanii Shai-Hulud
Kolejne paczki npm i PyPI zainfekowane w ramach kampanii Shai-Hulud
We wrześniu 2025 pisaliśmy o kampanii Shai-Hulud, w ramach której infekowano paczki npm. Wszystko wskazuje na to, że kampania nie tylko wciąż trwa, ale też doczekała się wersji dla PyPI – umieszczającej złośliwy kod w pakietach Python. Badacze bezpi...
feedburner.com
12-05-2026 14:52:04
12-05-2026 14:52:04

feedburner.com
Atak supply chain na OpenAI. Dwóch developerów zostało zainfekowanych podmienioną przez hackerów bib...
Atak supply chain na OpenAI. Dwóch developerów zostało zainfekowanych podmienioną przez hackerów biblioteką TanStack (np...
Jeśli ktoś chce szybko nadrobić zaległości w temacie ostatnich ataków supply chain, to polecam spojrzeć tutaj (Axios), tutaj (Shai-Hulud), tutaj (Bitwarden Cli) czy tutaj (Mini Shai-Hulud – kampania która uderzyła w OpenAI). W każdym razie OpenAI inf...
feedburner.com
15-05-2026 14:54:05
15-05-2026 14:54:05

feedburner.com
14 złośliwych pakietów npm podszywa się pod OpenSearch i Elastic
14 złośliwych pakietów npm podszywa się pod OpenSearch i Elastic
Badacze bezpieczeństwa z Microsoft zidentyfikowali złośliwą kampanię w ekosystemie pakietów npm. 28 maja 2026 roku pojedynczy użytkownik vpmdhaj (a39155771@gmailcom) opublikował 14 złośliwych pakietów w ciągu 4 godzin. Pakiety te podszywają się pod b...
feedburner.com
01-06-2026 09:36:09
01-06-2026 09:36:09
sekurak.pl
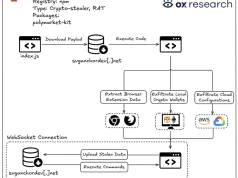
Złośliwa paczka npm podszywała się pod Polymarket i atakowała portfele kryptowalutowe
Złośliwa paczka npm podszywała się pod Polymarket i atakowała portfele kryptowalutowe
Badacze z OX Research odkryli złośliwą paczkę w ekosystemie npm – polymarket-kit – która wykradała poświadczenia m.in. portfeli kryptowalutowych. Pakiet podszywał się pod Polymarket, aby docierać do użytkowników kryptowalut. Atakujący pozostawili w k...
sekurak.pl
21-08-2026 21:31:23
21-08-2026 21:31:23

feedburner.com
Luka w zabezpieczeniach Gemini pozwala ukryć złośliwe instrukcje w wiadomości e-mail
Luka w zabezpieczeniach Gemini pozwala ukryć złośliwe instrukcje w wiadomości e-mail
Jeżeli byliście na szkoleniu Narzędziownik AI od Tomka Turby, to wiecie jak relatywnie łatwo jest przeprowadzić atak wstrzyknięcia złośliwego promptu (ang. prompt injection), np. na model LLM – ChatGPT. Jeżeli mamy taką możliwość podczas intera...
feedburner.com
18-07-2025 13:23:03
18-07-2025 13:23:03

egospodarka.pl
Złośliwe reklamy internetowe – jak chronić firmę przed malvertisingiem?
Złośliwe reklamy internetowe – jak chronić firmę przed malvertisingiem?
Reklamy online to dziś potężne narzędzie marketingowe, zwłaszcza dla małych i średnich firm. Dzięki nim możliwe jest precyzyjne dotarcie...
egospodarka.pl
21-07-2025 01:25:03
21-07-2025 01:25:03

managerplus.pl
AI w rękach cyberprzestępców: PromptLock tworzy złośliwe skrypty w czasie rzeczywistym
AI w rękach cyberprzestępców: PromptLock tworzy złośliwe skrypty w czasie rzeczywistym
ESET Research odkrył nowe zagrożenie o nazwie PromptLock – to nietypowe złośliwe oprogramowanie typu ransomware, które wykorzystuje sztuczną inteligencję do atakowania komputerów. Działa ono w ten sposób, że uruchamia na zainfekowanym urządzeniu spec...
managerplus.pl
27-08-2025 16:04:15
27-08-2025 16:04:15