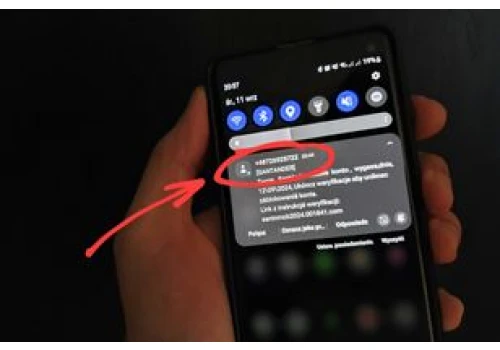
Średnio 29,4 proc. pracowników objętych symulacjami Nimblr kliknęło link w fałszywym SMS-ie, wobec 4,5 proc. w przypadku typowych phishingowych e-maili. Dane CERT Polska pokazują skalę zagrożenia w kraju: w 2025 r. operatorzy zablokowali niemal 1,9 mln złośliwych wiadomości tekstowych.
źródło: https://www.dobreprogramy.pl/smishing-lepszy-od-phishingu-niemal-7-razy-wyzsza-skutecznosc,7331782884284640a
dodano: 21-09-2026 13:12:52
Inne znaleziska:
dobreprogramy.pl
VeloBank ostrzega wszystkich klientów przed smishingiem, czyli oszustwem prowadzonym przez SMS-y. Cyberprzestępcy podszywają się pod banki i inne znane instytucje, by wyłudzić dane logowania, dane karty lub skłonić do kliknięcia w link.
dobreprogramy.pl
14-09-2026 12:07:24
14-09-2026 12:07:24
benchmark.pl
Symulacje prowadzone przez Nimblr pokazują, że fałszywe SMS-y potrafią być znacznie bardziej "klikalne" niż klasyczne e-maile phishingowe: link w wiadomości tekstowej otwierało średnio 29,4 proc. badanych pracowników, podczas gdy w przypadku phishing...
benchmark.pl
21-09-2026 18:51:22
21-09-2026 18:51:22

egospodarka.pl
Padłeś ofiarą phishingu? Nie panikuj - działaj zgodnie z tymi zasadami
Padłeś ofiarą phishingu? Nie panikuj - działaj zgodnie z tymi zasadami
Kliknięcie w podejrzany link może przydarzyć się każdemu – nawet najbardziej ostrożnym użytkownikom. Ważne, by w takiej sytuacji...
egospodarka.pl
26-10-2025 12:57:15
26-10-2025 12:57:15

bezprawnik.pl
mBank nie działa, to prawda. Strona główna wygląda, jakbyśmy byli ofiarą phishingu
mBank nie działa, to prawda. Strona główna wygląda, jakbyśmy byli ofiarą phishingu
mBank nie działa, to prawda. Strona główna wygląda, jakbyśmy byli ofiarą phishingu
bezprawnik.pl
29-10-2025 21:46:14
29-10-2025 21:46:14

itwiz.pl
10 marek najczęściej wykorzystywanych w phishingu w IV kwartale 2025 roku
10 marek najczęściej wykorzystywanych w phishingu w IV kwartale 2025 roku
Wygląda jak pilny komunikat od Microsoftu, zachęca do natychmiastowego logowania i w kilka sekund przejmuje dane. Tak obecnie działa najczęstszy scenariusz ataku phishingowego wymierzonego w pracowników firm. Z danych Check Point Research wynika, że...
itwiz.pl
16-01-2026 11:07:04
16-01-2026 11:07:04

android.com.pl
Od fałszywego alertu Google do przejęcia kontroli nad smartfonem. Nowa fala niebezpiecznego phishing...
Od fałszywego alertu Google do przejęcia kontroli nad smartfonem. Nowa fala niebezpiecznego phishingu
Mamy do czynienia z nowym rodzajem zagrożenia, które potrafi przekształcić zwykłą przeglądarkę w narzędzie zdalnego nadzoru. Eksperci z Malwarebytes opisali wyrafinowaną kampanię phishingową, w której zaufanie do marki Google jest wykorzystywane do i...
android.com.pl
05-03-2026 09:31:06
05-03-2026 09:31:06

egospodarka.pl
Oszuści atakują w sezonie PIT. Jak rozpoznać fałszywe wiadomości o zwrocie podatku i nie paść ofiarą...
Oszuści atakują w sezonie PIT. Jak rozpoznać fałszywe wiadomości o zwrocie podatku i nie paść ofiarą phishingu?
W okresie rozliczeń PIT cyberprzestępcy intensyfikują ataki phishingowe, podszywając się pod urzędy skarbowe. Według NASK, oszuści...
egospodarka.pl
16-03-2026 15:30:08
16-03-2026 15:30:08

feedburner.com
Fałszywe alerty Meta – jak atakujący wykorzystują wiarygodne usługi w phishingu
Fałszywe alerty Meta – jak atakujący wykorzystują wiarygodne usługi w phishingu
Badacze z Guardio odkryli atak phishingowy na użytkowników Facebooka. A właściwie całą serię różnych ataków, w których sprytnie wykorzystano nieszkodliwe i wiarygodne narzędzia/usługi takie jak Netlify, Vercel, Canva i AppSheet. TLDR: Wszystko zaczyn...
feedburner.com
18-05-2026 16:53:14
18-05-2026 16:53:14

halorzeszow.pl
Próba phishingu na Uniwersytecie Rzeszowskim! Uczelnia ostrzega przed oszustwem
Próba phishingu na Uniwersytecie Rzeszowskim! Uczelnia ostrzega przed oszustwem
Część studentów i pracowników Uniwersytetu Rzeszowskiego otrzymała maile dotyczące rzekomej pilnej opłaty za czesne. Uczelnia ostrzega, że była to próba wyłudzenia pieniędzy i danych osobowych metodą phishingu.
halorzeszow.pl
05-06-2026 17:25:08
05-06-2026 17:25:08

rzeszow-news.pl
Oszustwo wymierzone w studentów Uniwersytetu Rzeszowskiego. Uczelnia o metodzie “phishingu”
Oszustwo wymierzone w studentów Uniwersytetu Rzeszowskiego. Uczelnia o metodzie “phishingu”
Rzeszów News Samorząd Uniwersytetu Rzeszowskiego wydał komunikat dotyczący oszustwa phisingu. Ktoś próbował podszyć się pod uczelnię, rozsyłając do studentów fałszywe zawiadomienia o płatności czesnego. Wiadomości przychodziły ze skrzynek mailowych w...
rzeszow-news.pl
05-06-2026 19:57:11
05-06-2026 19:57:11